2025年工业互联网安全标准最新政策解读与应对建议
2025年,工业互联网安全标准迎来新一轮密集更新。工信部、网信办联合发布的《工业互联网安全分类分级管理办法(修订版)》明确要求,所有接入国家工业互联网标识解析体系的节点,必须在2025年底前完成三级安全防护能力认证。这意味着,从汽车制造到能源电力,从电子加工到化工冶金,企业面临的合规压力已从“建议执行”转向“强制落地”。
实际调研中,我们发现不少制造企业的安全体系仍停留在“边界防火墙+杀毒软件”的旧模式。某华东汽车零部件工厂,因未对SCADA系统实施访问控制,导致2024年一次勒索攻击直接停产72小时,损失超1200万元。这类事件暴露出一个核心痛点:传统IT安全方案无法适配工业协议和OT环境的实时性要求。
核心技术:从被动防御到主动免疫
新一代工业互联网安全标准的核心逻辑,是构建“内生安全”能力。具体技术路径包括:
- 工业协议深度解析:支持Modbus、OPC UA、Profinet等20余种主流协议,实现毫秒级异常流量识别;
- 零信任架构落地:在PLC、DCS等关键设备侧部署微隔离引擎,阻断横向移动攻击;
- AI威胁预测:基于设备行为基线模型,提前2-3小时预警APT攻击。
以某钢铁集团为例,其采用基于零信任的工业安全网关后,扫描攻击拦截率从68%提升至97%,且生产网络延迟仅增加1.2ms,完全满足轧钢产线的实时控制要求。这类技术验证表明,安全与效率并非对立关系。
选型指南:避开三大常见误区
企业在采购安全产品时,常陷入三个陷阱:一是盲目追求“全功能大平台”,导致与老旧工控设备兼容性差;二是忽略固件升级的持续服务,部分厂商仅提供一年期漏洞库更新;三是误认为“等保三级”即达标,实则行业标准比等保更严格——比如汽车行业要求通信加密强度达到SM4级别。
对此,北京厉聆科技服务中心建议采用“三阶选型法”:先进行全厂工业资产测绘(包括隐藏的4G/5G网关),再按风险等级划分防护域,最后测试产品在50%负载下的误报率。我们在为某光伏企业服务时,发现其MES系统与工控网存在非合规跨接,通过微隔离方案将风险暴露面缩小了83%。
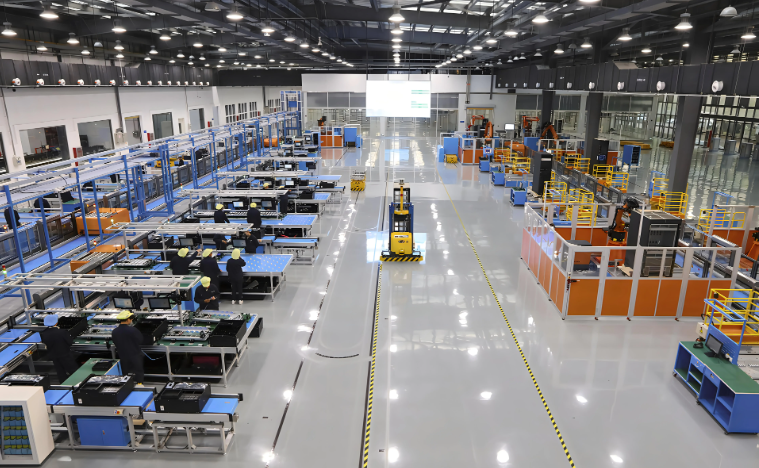
从应用前景看,2025-2027年将是工业互联网安全与AI深度融合的窗口期。预计到2026年,超过40%的制造企业会将安全运营中心(SOC)与MES系统打通,实现“生产-安全”一体化联动。北京厉聆科技服务中心注意到,已有头部车企在冲压车间试点“安全数字孪生”,可提前模拟网络攻击对产线的影响,将应急响应时间从小时级压缩到分钟级。
对于中小企业,则更应关注轻量化的SaaS安全服务。通过云端订阅方式获取工控漏洞情报、合规自检模板和远程应急响应,年投入可控制在10万元以内。毕竟,安全建设的本质不是堆砌硬件,而是让防护能力真正融入生产流——这才是新标准背后的深层逻辑。